ورود به بیونیک تازه آسان شد … و مطمئناً! ما خوشحالیم که اعلام کردیم پشتیبانی تک ورودی تک (SSO) روی سکوی بیونیک.
این گزینه جدید SSO به شما امکان می دهد از دسترسی بیونیک موجود به شرکت خود استفاده کنید. این بروزرسانی با هدف کمک به شما در بهینه سازی دسترسی خود در ضمن تقویت امنیت کمک می کند.
یک ورودی واحد (SSO) چیست؟
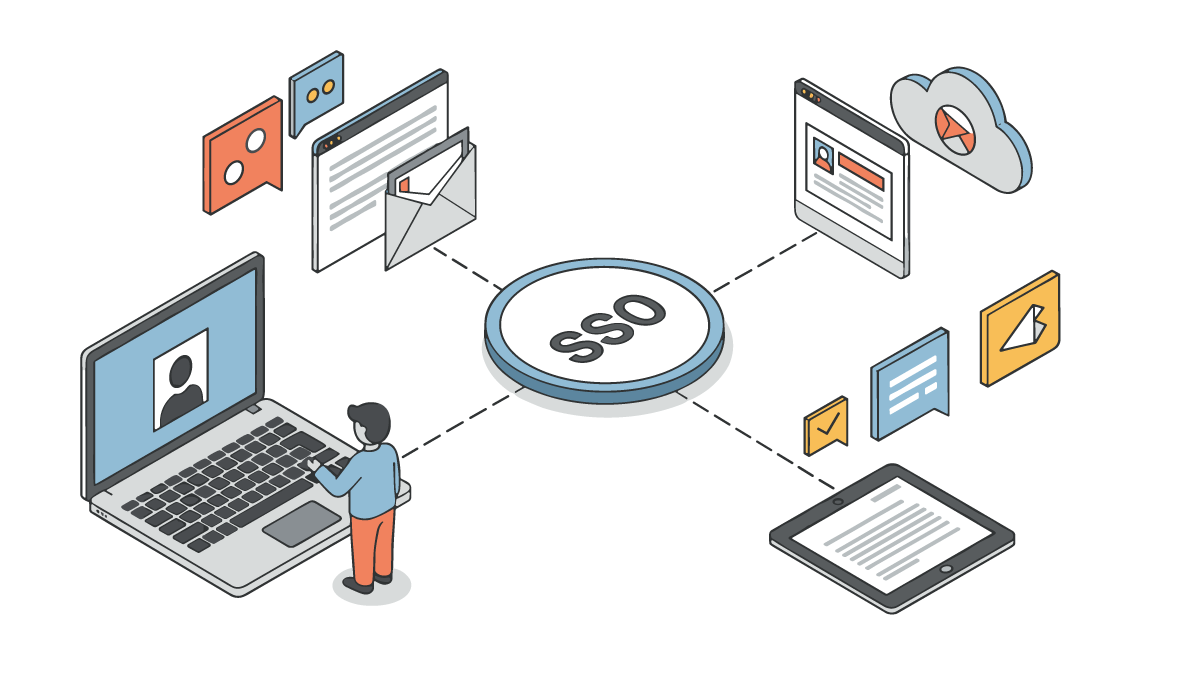
تک ورودی (SSO) یک فناوری احراز هویت است که به شما امکان می دهد یک بار با یک مجموعه از اعتبارنامه وارد شوید و به چندین برنامه دسترسی پیدا کنید.
در عمل ، SSO به این معنی است که شما می توانید از طریق ارائه دهنده هویت متمرکز (IDP) – به عنوان دایرکتوری از شرکت یا سرویس SSO خود – وارد شوید و سپس به ابزارهای مختلف (مانند بیونیک) بدون نام کاربری و رمزعبور جداگانه برای همه دسترسی پیدا کنید.
در مورد Bionic ، این به شما امکان می دهد به جای یک رمز عبور جداگانه بیونیک ، با داده های شناسایی ورود به سیستم شرکت خود وارد شوید.
چرا SSO مهم است
و برای مدیران و کاربران فناوری اطلاعات ، SSO از مزایای قابل توجهی برخوردار است ، به خصوص در محیط هایی که روزانه از بسیاری از ابزارهای نرم افزاری استفاده می شود:
🔒 امنیت بهبود یافته: SSO متمرکز است. چند رمز عبور کمتر به معنای فرصت کمتری برای سرقت رمز عبور است و سازمان شما ممکن است سیاست های امنیتی قوی (مانند MFA) را در یک مکان تحمیل کند. این خطر ابتلا به اختلالات و دسترسی غیرمجاز را کاهش می دهد.
🧘 کاهش خستگی رمز عبور: کاربران دیگر نیازی به یادآوری رمز عبور بیونیک دیگر ندارند. با وارد کردن همان داده های شناسایی آنها برای سایر سیستم های شرکت ها ، نارضایتی و خستگی کمتری از رمز عبور وجود دارد.
👆 کنترل کاربر متمرکز: SSO به تیم IT شما یک نقطه کنترل واحد برای مدیریت دسترسی می دهد. ارائه یا لغو دسترسی کاربر به بیونیک از طریق فهرست اصلی شما که تخته و Offlora را ساده می کند.
این مزایا به ویژه برای آژانس های تبلیغاتی بسیار ارزشمند است ، جایی که اعضای تیم اغلب ده ها سیستم عامل برنامه ریزی رسانه ای ، خرید رسانه ها ، عملیات تبلیغاتی ، ترافیک و سایر فعالیت ها را جمع می کنند. SSO تضمین می کند که ورود به بیونیک سردرد کمتری است.
پشتیبانی گسترده Bionic SSO
آخرین بروزرسانی بیونیک به طور قابل توجهی دامنه سیستم های هویتی را که برای SSO پشتیبانی می کنیم گسترش می دهد. از نظر فنی ، بیونیک اکنون با استفاده از پروتکل های استاندارد SSO صنعتی (SAML 2.0 و OpenID Connect) با طیف گسترده ای از ارائه دهندگان هویت (IDP) ادغام شده است. این که آیا سازمان شما از یک IDP Cloud محبوب یا پلت فرم SSO شرکت استفاده می کند ، احتمالاً می توانید آن را به Bionic متصل کنید.
تأمین کنندگان هویت پشتیبانی شده
ادغام Bionic SSO با ده ها تأمین کننده کار می کند. اصلی IDP در سطح داخلی ، از جمله Microsoft Entra ID (Azure Ad) ، Okta ، Google Workspace (هویت Google) ، هویت پینگ (پینگ فیدر/پینگون) ، Onlogin ، Auth0 ، Duo ، Cyberak ، Ohrce ، Salesfore OnePace One ، Adfs و بسیاری دیگر توسط جعبه پشتیبانی می شوند.
Bionic از هر دو Connection SAML و OpenID Connection پشتیبانی می کند ، که بیشتر راه حل های SSO شرکت ها را در بر می گیرد. این سازگاری گسترده تضمین می کند که شما می توانید Bionic را با تنظیم احراز هویت موجود خود ادغام کنید – نیازی به تغییر IDP خود نیست. برای لیست کاملی از تأمین کنندگان پشتیبانی شده ، به مقاله ما در پایگاه دانش SSO مراجعه کنید.
SSO در Bionic (برای مدیران) راه اندازی شده است
فعال کردن SSO برای سازمان شما یک فرآیند مستقیم است ، اما این امر به هماهنگی با تیم پشتیبانی Bionic نیاز دارد (زیرا SSO باید برای حساب شما در پس زمینه تنظیم شود). در اینجا نحوه شروع کار آورده شده است:
1⃣ دامنه بیونیک خود را ارائه دهید: سرپرست سازمان شما (IT ، امنیت یا مدیر Org Bionic شما) باید درخواست دسترسی به SSO را داشته باشد و دامنه ای را برای شرکت تعمیر و نگهداری بیونیک شما فراهم کند.
2⃣ ارائه دهنده هویت خود را وصل کنید: تیم پشتیبانی Bionic برای پیکربندی Bionic و ارائه دهنده هویت شما با بخش IT شما همکاری خواهد کرد. این معمولاً شامل ابرداده SSO یا داده های مشتری است و ضمانت بیونیک به عنوان یک برنامه تأیید شده در IDP شما تنظیم می شود.
3⃣ SSO را برای کاربران فعال کنید: پس از پیکربندی و آزمایش ادغام ، همه کاربران در دامنه شما می توانند از SSO برای ورود به Bionic استفاده کنند. از این پس ، کاربران فرصتی برای استفاده از SSO در صفحه ورود دارند. حتی می توانید از شما بخواهید که فقط ورودی SSO را برای سازمان خود تحمیل کنید-کیپ به معنای کاربران است باید از SSO استفاده کنید و برای افزایش امنیت نمی توانید با یک رمزعبور جداگانه بیونیک وارد شوید.
برای SS برای SS برای مرحله به مرحله تنظیم کنید.
با SSO وارد شوید (برای کاربران)
پس از فعال شدن SSO برای سازمان شما ، استفاده از آن ساده و بصری است. تیم شما دیگر نیازی به به یاد آوردن یک رمز عبور جداگانه بیونیک نخواهد داشت.
صفحه ورود به سیستم Bionic اکنون دارای دکمه “استفاده از ورودی منفرد” برای کاربران SSO است. برای ورود به سیستم با SSO ، آدرس ایمیل کار خود را در صفحه ورود به سیستم وارد کرده و روی استفاده از یک ورودی واحد (همانطور که در بالا نشان داده شده است) کلیک کنید.
Bionic دامنه ایمیل شما را به رسمیت می شناسد و مطمئناً شما را برای تأیید اعتبار به ارائه دهنده هویت شرکت خود هدایت می کند. اگر قبلاً در همان جلسه مرورگر IDP خود را وارد کرده اید ، Bionic شما را به طور خودکار ثبت می کند بدون اینکه شما را برای اعتبارنامه بخواهد. اگر اینگونه نباشد ، از شما خواسته می شود با نام کاربری/رمزعبور شرکت معمول خود و هرگونه اقدامات لازم MFA وارد شوید. هنگامی که IDP هویت خود را تأیید کرد ، بلافاصله به Bionic دسترسی خواهید یافت.
مشاوره: اگر بخش IT شما آن را تنظیم کرده است ، می توانید Bionic را مستقیماً از پورتال برنامه IDP خود شروع کنید. به عنوان مثال ، اگر Bionic به عنوان یک برنامه اضافه شود ، می توانید به سادگی روی نماد Bionic روی داشبورد کلیک کنید تا حتی بدون مراجعه به صفحه ورود به سیستم Bionic به Bionic دسترسی پیدا کنید.
اولین قدم با Bionic SSO
پشتیبانی گسترده Bionic SSO اکنون در دسترس است. حساب Bionic شما قبلاً با این توانایی جدید به عنوان یک به روزرسانی نرم افزار رایگان بهبود یافته است.
اگر علاقه مند به فعال کردن SSO هستید ، فقط با مدیر موفقیت پشتیبانی Bionic یا Bionic خود تماس بگیرید تا در مورد مراحل زیر بحث کنید. تیم ما به شما در شروع SSO کمک می کند تا بتوانید از ورودی های مطلوب تر و ساده تر لذت ببرید.
برای دستورالعمل های دقیق تر و نکات مربوط به عیب یابی ، با یک ورودی واحد به سیستم وارد شوید.